
قد تبدو كاميرات المراقبة المنزلية من أبسط أجهزة إنترنت الأشياء: عدسة، اتصال بالشبكة، تطبيق على الهاتف، وبضع وظائف مثل الرؤية الليلية أو الصوت ثنائي الاتجاه. لكن خلف هذه الواجهة البسيطة توجد خدمة إدارة، وآلية مصادقة، وبرمجية ثابتة Firmware، واتصالات شبكية تشكّل في مجموعها سطح هجوم حقيقي.
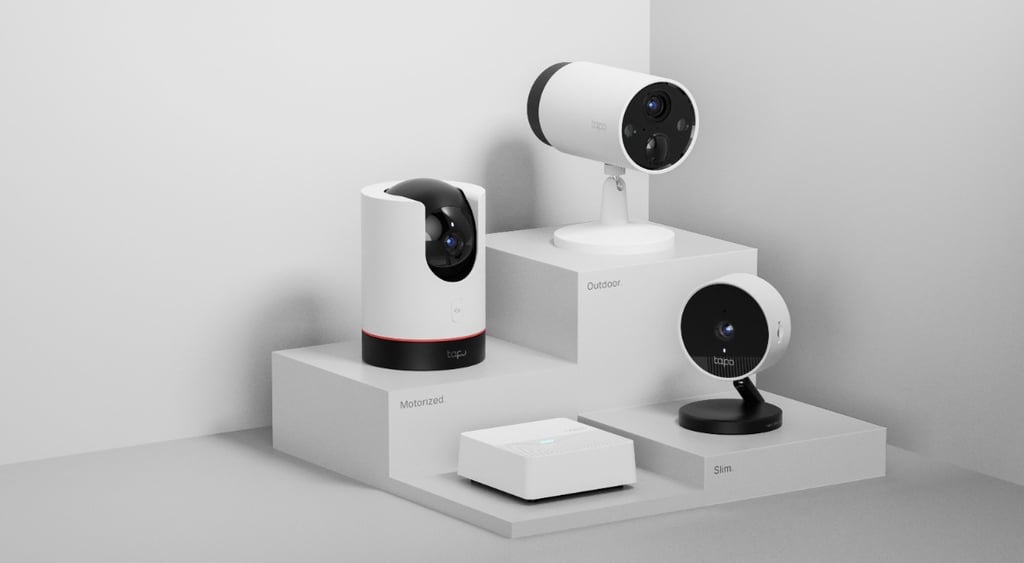
هذا ما ظهر في أبحاث أمنية حديثة على كاميرا TP-Link Tapo C200، إحدى الكاميرات المنتشرة للاستخدام المنزلي ومراقبة الأطفال والحيوانات الأليفة، كما يمكن أن تظهر أحيانًا داخل بيئات أعمال صغيرة.
الباحثون في OPSWAT كشفوا عن ثغرتين مرتفعتي الخطورة منشورتين رسميًا، إضافة إلى ثغرة ثالثة أكثر حساسية ما زالت تفاصيلها التقنية غير منشورة حتى اكتمال التنسيق مع الشركة المصنّعة.
المشكلة الأهم ليست أن الكاميرا يمكن أن تتوقف عن العمل فقط، بل أن إحدى الثغرات قد تسمح لمهاجم لديه وصول شبكي إلى الجهاز بتجاوز آلية تسجيل الدخول والحصول على صلاحيات إدارية دون معرفة كلمة مرور المالك.
وفي جهاز يحمل عدسة وميكروفونًا داخل المنزل، فإن معنى كلمة "صلاحيات إدارية" يتجاوز بكثير مجرد تغيير إعداد.
#ما الذي اكتشفه الباحثون؟
أثناء تحليل البرنامج الثابت لكاميرا Tapo C200 داخل بيئة مختبرية، اكتشف الباحث Khoi Tran تحت إشراف Thai Do عدة نقاط ضعف في طريقة تعامل الكاميرا مع المصادقة وبيانات الإعداد.
أبرز الثغرات المنشورة هي:
| الثغرة | النوع | مستوى الخطورة | الأثر |
|---|---|---|---|
CVE-2026-15315 | Authentication Bypass | High | تجاوز تسجيل الدخول والحصول على صلاحيات إدارية |
CVE-2026-15316 | Denial of Service | High | إسقاط خدمة الإدارة وإخراج الكاميرا من الخدمة |
| ثغرة ثالثة غير منشورة التفاصيل | لم تُكشف التفاصيل بعد | غير معلن تفصيليًا | قد تسمح بالسيطرة على الكاميرا واستخدامها كنقطة انطلاق داخل الشبكة |
النقطة المهمة هنا أن السيناريو المنشور لا يعني بالضرورة أن أي مهاجم على الإنترنت يستطيع الوصول مباشرة إلى أي كاميرا من أي مكان.
بحسب وصف الباحثين، يحتاج المهاجم أولًا إلى مسار شبكي يصل إلى الكاميرا. وقد يكون ذلك داخل الشبكة المحلية نفسها أو عبر وضع شبكي يسمح بالوصول إلى الجهاز. بعد تحقق هذا الشرط، تصبح الثغرة ذات قيمة كبيرة لأنها تضعف الحاجز الأساسي الذي يفترض أن يمنع الوصول غير المصرح به: المصادقة.
#الثغرة الأولى: عندما تفشل آلية Challenge-Response
تعتمد الكاميرا على آلية مصادقة من نوع:
Challenge-Response Authentication
الفكرة العامة لهذا النوع من الآليات أن الخادم لا يطلب كلمة المرور بصورتها المباشرة في كل مرة. بدلًا من ذلك، يرسل تحديًا، ويُفترض أن يقدّم العميل استجابة صحيحة تثبت امتلاكه للسر المطلوب.
نظريًا، هذه الآلية تقلل مخاطر إرسال كلمة المرور بشكل مباشر عبر الشبكة.
لكن قوة التصميم لا تعتمد على اسم البروتوكول فقط، بل على كيفية تنفيذه.
بحسب OPSWAT، اكتشف الباحثون أن بيانات سبق إرسالها إلى الكاميرا يمكن إعادة استخدامها لاحقًا، وأن الكاميرا قد تقبل هذه البيانات مرة أخرى باعتبارها مصادقة صحيحة.
هذه الفكرة ترتبط بهجوم معروف باسم:
Replay Attack
أي أن المهاجم لا يحتاج بالضرورة إلى معرفة السر الأصلي إذا استطاع الاستفادة من بيانات مصادقة صالحة سبق استخدامها، وكان النظام لا يتحقق بالشكل الكافي من حداثتها أو من عدم إعادة استخدامها.
#لماذا يعتبر Replay Attack خطيرًا هنا؟
تخيل أن نظام الدخول يعتمد على "إثبات" يفترض أنه صالح لمرة واحدة، لكن الخادم يقبل الإثبات القديم مرة أخرى.
في هذه الحالة، تصبح المشكلة ليست في قوة كلمة المرور نفسها، بل في منطق التحقق من عملية الدخول.
يمكن تمثيل الفكرة بشكل مبسط:
Legitimate Client
      |
      | Authentication Exchange
      v
Tapo C200
      |
      | Previously valid authentication data
      v
Attacker obtains/reuses data
      |
      | Replay
      v
Camera incorrectly accepts authentication
      |
      v
Administrative Access
هذا لا يعني أن الباحثين نشروا كلمة مرور ثابتة أو مفتاحًا عامًا يصلح لجميع الكاميرات، بل أن الخلل يتعلق بكيفية قبول الكاميرا لبيانات المصادقة وإمكانية إعادة استخدامها في ظروف الهجوم الموضحة.
#من تجاوز تسجيل الدخول إلى صلاحيات الإدارة
تكمن حساسية CVE-2026-15315 في أن النتيجة ليست مجرد نجاح تسجيل دخول محدود.
بحسب البحث، قد يصل المهاجم إلى مستوى إداري:
Administrative Privileges
ومن هنا تتغير طبيعة الحادث بالكامل.
الكاميرا جهاز يحتوي على:
Live Video
Stored Recordings
Night Vision
Crying Detection
Two-Way Audio
Camera Configuration
Administrator Functions
وفي حال استخدام الجهاز لمراقبة طفل، تصبح الثغرة مرتبطة مباشرة بمعلومات وبيانات شديدة الحساسية داخل أكثر الأماكن خصوصية.
فالمهاجم الذي ينجح في السيطرة على الوظائف الإدارية قد يتمكن من الوصول إلى البث المباشر أو التسجيلات، أو تعديل الإعدادات، أو استخدام وظائف لا يفترض أن تكون متاحة إلا لمالك الجهاز.
#الهجوم لا يحتاج إلى سلسلة معقدة من الاستغلال
من التفاصيل اللافتة في تقرير OPSWAT أن الاستغلال، بعد توفر المسار الشبكي إلى الكاميرا، لا يحتاج إلى عدد ضخم من الخطوات.
بحسب الباحثين، قد يتطلب الأمر فقط:
A handful of malicious requests
وقد يتم تنفيذ الهجوم خلال دقائق.
هذه النقطة مهمة من زاوية المخاطر، لأن خطورة الثغرة لا تقاس فقط بما يمكن للمهاجم فعله بعد نجاح الاستغلال، بل أيضًا بتكلفة الاستغلال وتعقيده ومتطلباته.
كلما انخفض عدد الشروط والخطوات اللازمة للوصول إلى الأثر، زادت احتمالية أن تكون الثغرة قابلة للاستفادة العملية في بيئات حقيقية إذا كان الجهاز مكشوفًا للمهاجم على مستوى الشبكة.
#الثغرة الثانية: إسقاط الكاميرا من الخدمة
الثغرة الثانية المنشورة تحمل المعرّف:
CVE-2026-15316
وهي ثغرة مرتفعة الخطورة من نوع حجب الخدمة:
Denial of Service
تتعلق المشكلة ببيانات إعداد تعالجها الكاميرا أثناء عملية التهيئة.
بحسب البحث، يستطيع مهاجم على الشبكة إرسال كمية كبيرة من البيانات أو حركة مرور مصممة للتأثير على خدمة الإدارة، ما يؤدي إلى انهيارها وإخراج الجهاز من الخدمة مؤقتًا.
النتيجة المحتملة:
Management Service Crash
        |
        v
Camera becomes unavailable
        |
        v
Legitimate user loses access
في جهاز مراقبة، فقدان التوافر ليس مجرد مشكلة تقنية بسيطة.
إذا كانت الكاميرا تستخدم لمراقبة طفل، مدخل، مخزن، مكتب، أو موقع تشغيلي، فإن إسقاط الجهاز في توقيت معين قد يعطل وسيلة رقابة يعتمد عليها المستخدم لاتخاذ قرار أو التحقق من حدث.
وهنا تنتقل القضية مباشرة من مبدأ السرية إلى مبدأ آخر من مبادئ الأمن الأساسية:
Availability
#ثغرة ثالثة قد تكون أخطر… لكن تفاصيلها لم تُنشر بعد
خلال التحقيق نفسه، أشار الباحثون إلى اكتشاف ثغرة إضافية قد تسمح للمهاجم بالسيطرة الكاملة على الكاميرا واستخدامها لمهاجمة أجهزة أخرى داخل الشبكة نفسها.
لكن التفاصيل الفنية لم تُنشر حتى الآن.
والسبب هو استمرار عملية الإفصاح المنسق مع TP-Link والتحقق من الإصلاحات المناسبة.
لذلك، ما يمكن قوله حاليًا هو أن الباحثين أشاروا إلى سيناريو قد يحوّل الكاميرا من جهاز مخترق إلى نقطة ارتكاز داخل الشبكة:
Compromised Camera
        |
        v
Internal Network Foothold
        |
        v
Potential Access to Other Devices
أما طريقة تنفيذ ذلك تقنيًا أو المكوّن المتأثر أو سلسلة الاستغلال، فلم تُكشف في المعلومات المنشورة.
وهذه نقطة مهمة عند قراءة تقارير الثغرات: وجود أثر محتمل لا يعني أن كل تفاصيل مسار الاستغلال أصبحت معروفة للعامة.
#لماذا تصبح كاميرا صغيرة مشكلة على مستوى الشبكة؟
من منظور أمني، جهاز الـIoT ليس "كاميرا" فقط.
هو في الحقيقة جهاز حوسبة متصل بالشبكة، يعمل بنظام تشغيل مصغر وبرمجية ثابتة وخدمات شبكة ومكونات برمجية متعددة.
وبمجرد اتصاله بالشبكة الداخلية فإنه يدخل ضمن:
Attack Surface
وبالتالي فإن أي ضعف في الجهاز قد يؤثر على أكثر من الأصل نفسه.
يمكن تصور السيناريو من زاوية هندسة الشبكة بالشكل التالي:
Internet
   |
   v
Router / Firewall
   |
   +-------------------+
   |                   |
   v                   v
User Devices        IoT Network
                       |
                       v
                   Tapo C200
                       |
                       v
                Compromised Device
                       |
                       v
            Potential Internal Pivot
إذا كانت الكاميرا موجودة داخل نفس نطاق الأجهزة الحساسة دون عزل شبكي، فإن اختراقها يرفع مستوى المخاطر حتى لو لم تكن الكاميرا نفسها تحتوي على بيانات أعمال مهمة.
القيمة هنا قد تكون في موقع الجهاز داخل الشبكة وليس فقط في البيانات المخزنة عليه.
#من منظور GRC: القضية ليست CVE فقط
في بيئات الشركات والجهات الحكومية، التعامل مع هذه النوعية من الثغرات لا ينبغي أن يتوقف عند سؤال:
هل لدينا هذه الكاميرا؟
السؤال الأكثر نضجًا هو:
هل نعرف أصلًا ما هي أجهزة الـIoT الموجودة داخل شبكتنا، وأين توجد، ومن يديرها، وما إصدارات الـFirmware التي تعمل عليها؟
هذا هو الفارق بين إدارة ثغرة منفردة وإدارة مخاطر تقنية مستمرة.
#1. إدارة الأصول
إذا لم تكن الكاميرات وأجهزة الـIoT مسجلة ضمن سجل الأصول، فقد لا تدخل أصلًا في عمليات إدارة الثغرات والتحديثات.
يصبح الجهاز عندها أصلًا غير مرئي:
Unknown Asset
والأصل غير المعروف لا يمكن تقييمه أو تحديثه أو مراقبته بشكل منهجي.
#2. إدارة الثغرات
وجود CVE معلن لا يعني أن جميع الأجهزة تعرضت للاستغلال، لكنه يعني وجود حالة يجب ربطها بالأصول المتأثرة وإصدار الـFirmware الفعلي.
العملية الصحيحة من منظور إدارة المخاطر تبدأ من:
Asset Identification
        |
        v
Firmware / Version Validation
        |
        v
Exposure Assessment
        |
        v
Risk Evaluation
        |
        v
Remediation Tracking
#3. التقسيم الشبكي
أجهزة المراقبة لا تحتاج في العادة إلى أن تكون قادرة على الوصول إلى جميع أجزاء الشبكة.
ومن زاوية الحوكمة، فإن وضع أجهزة الـIoT في نطاق مستقل يقلل أثر اختراق جهاز واحد على بقية البيئة.
المفهوم هنا:
Network Segmentation
بدل أن تكون الكاميرا جزءًا من شبكة مسطحة تستطيع من خلالها رؤية عدد كبير من الأنظمة الأخرى.
#4. إدارة التحديثات
في أجهزة الـIoT، التحديثات ليست دائمًا جزءًا من دورة Patch Tuesday التقليدية.
لكل مصنع آلية تحديث مختلفة، وبعض الأجهزة تدار عبر تطبيقات هاتف أو منصات سحابية أو تحديثات Firmware مستقلة.
وهذا يخلق تحديًا حقيقيًا في:
Patch Governance
خصوصًا إذا كانت المؤسسة تستخدم عشرات الطرازات من عدة شركات مصنّعة.
#أثر الثغرات على مبادئ CIA Triad
يمكن تلخيص أثر الثغرات المنشورة والمحتملة وفق نموذج CIA Triad:
| المبدأ | الأثر المحتمل |
|---|---|
| Confidentiality | الوصول غير المصرح به إلى الفيديو أو التسجيلات أو الصوت |
| Integrity | تغيير إعدادات الكاميرا أو وظائف الإدارة |
| Availability | تعطيل خدمة الإدارة وإخراج الكاميرا من الخدمة |
ومن هنا يظهر أن الحادث لا يتعلق بالخصوصية فقط.
الثغرات تمس السرية وسلامة الإعدادات والتوافر في الوقت نفسه، وهي الأبعاد الأساسية التي تعتمد عليها تقييمات المخاطر التقنية.
#ماذا عن الكاميرات المكشوفة مباشرة للإنترنت؟
من أبرز النقاط التي شدد عليها الباحثون تجنب تعريض الكاميرا مباشرة للإنترنت.
السبب واضح: كلما كان الجهاز قابلًا للوصول من نطاق أوسع، اتسعت قاعدة المهاجمين المحتملين الذين يمكنهم محاولة الوصول إلى الخدمات المتاحة عليه.
وجود جهاز IoT على عنوان قابل للوصول خارجيًا قد يحول شرط:
Attacker with network access
من شرط محصور داخل بيئة معينة إلى سطح تعرض أكبر بكثير.
ولهذا فإن طريقة نشر الجهاز لا تقل أهمية عن الثغرة نفسها.
#هل جميع أجهزة Tapo C200 متأثرة؟
بحسب المعلومات المنشورة، فإن كاميرات Tapo C200 التي تعمل بإصدارات Firmware أقدم من التحديث الذي أصدرته الشركة في 18 أغسطس 2026 تتأثر بالثغرتين المنشورتين.
أصدرت TP-Link تحديثًا للبرنامج الثابت ونشرة أمنية لمعالجة المشكلة.
النقطة العملية هنا ليست اسم الطراز فقط، بل:
Model + Firmware Version
لأن وجود الجهاز نفسه لا يكفي لتحديد الحالة الأمنية دون معرفة الإصدار الذي يعمل عليه.
#السيناريو الكامل للهجوم كما تصفه المعلومات المنشورة
يمكن اختصار تسلسل الخطر في الصورة التالية:
Attacker obtains network path to camera
                |
                v
Authentication mechanism is targeted
                |
                v
Previously valid data may be replayed
                |
                v
Authentication bypass
                |
                v
Administrative privileges
                |
        +-------+--------+
        |                |
        v                v
Live video / audio   Configuration access
        |
        v
Privacy and security impact
أما في مسار حجب الخدمة:
Attacker with network access
        |
        v
Malicious / excessive traffic
        |
        v
Management service crash
        |
        v
Camera unavailable
أما سيناريو استخدام الكاميرا كنقطة انطلاق داخل الشبكة، فقد أشار إليه الباحثون لكنهم لم ينشروا تفاصيله التقنية حتى الآن.
#الخلاصة
قصة TP-Link Tapo C200 تكشف جانبًا مهمًا من أمن أجهزة إنترنت الأشياء: الجهاز قد يكون صغيرًا وبسيطًا من وجهة نظر المستخدم، لكنه يظل نظامًا متصلًا بالشبكة يعمل بخدمات ومصادقة وبرمجية ثابتة قابلة للخطأ.
في CVE-2026-15315، تتمحور المشكلة حول إمكانية تجاوز المصادقة عبر إعادة استخدام بيانات سبق قبولها، ما قد يمنح مهاجمًا لديه وصول شبكي إلى الكاميرا صلاحيات إدارية.
وفي CVE-2026-15316، يستطيع مهاجم متصل بالشبكة التأثير على خدمة الإدارة وإخراج الكاميرا من الخدمة.
أما الثغرة الثالثة، فقد تكون أكثر خطورة من زاوية الحركة داخل الشبكة، إلا أن التفاصيل التقنية لم تُنشر بعد انتظارًا لاكتمال الإصلاح والإفصاح المنسق.
وبالنسبة للمؤسسات، فإن الدرس الأكبر لا يتعلق بكاميرا واحدة أو CVE واحدة، بل بكيفية إدارة أجهزة الـIoT كأصول تقنية كاملة: تُحصر، وتُصنّف، وتُحدّث، وتُعزل شبكيًا، وتدخل ضمن دورة إدارة المخاطر بدل أن تبقى أجهزة جانبية خارج نطاق الرؤية الأمنية.


