 ست ثغرات وصفحة ويب واحدة لاختراق iPhone حتى مستوى النواةقد تبدأ عملية اختراق هاتف ذكي من مكان لا يثير الشك: رابط يبدو تابعًا لخدمة اجتماعية، أو صفحة إخبارية اعتاد صاحب الهاتف زيارتها. لا يحتاج المهاجم في هذا السيناريو إلى إقناع الضحية بتثبيت تطبيق مجهول أو الموافقة على أذونات حساسة؛ يكفي أن يعالج المتصفح محتوى ويب صُمم لاستهداف ثغرات في النظام. هذا هو جوهر DarkSword، سلسلة11 أكتوبر 202631 دقائق قراءة
Archive / All posts
كل المقالات
دليل عملي للأنظمة والشبكات والهوية الرقمية. مقالات قصيرة بما يكفي للبدء، وعميقة بما يكفي للعودة إليها.
ست ثغرات وصفحة ويب واحدة لاختراق iPhone حتى مستوى النواةقد تبدأ عملية اختراق هاتف ذكي من مكان لا يثير الشك: رابط يبدو تابعًا لخدمة اجتماعية، أو صفحة إخبارية اعتاد صاحب الهاتف زيارتها. لا يحتاج المهاجم في هذا السيناريو إلى إقناع الضحية بتثبيت تطبيق مجهول أو الموافقة على أذونات حساسة؛ يكفي أن يعالج المتصفح محتوى ويب صُمم لاستهداف ثغرات في النظام. هذا هو جوهر DarkSword، سلسلة11 أكتوبر 202631 دقائق قراءة رسالة واحدة لاختراق هاتف رائد؟ ما كشفته ثغرات Galaxy S26 في Pwn2Own 20268 أكتوبر 2026 | الأمن السيبراني وأمن الأجهزة المحمولة لم يعد السؤال الأمني الأهم هو ما إذا كان المستخدم سيفتح رابطًا مشبوهًا، بل ما إذا كانت برمجيات الهاتف قادرة على معالجة المحتوى الوارد دون أن يتحول إلى نقطة دخول للمهاجم. هذا السؤال عاد إلى الواجهة بعد نجاح باحثين في اختراق هاتف Samsung Galaxy S26 عن بُعد خلال مسابقة8 أكتوبر 20267 دقائق قراءة
 تيرابايت من آلة قهوةتبدأ القصة عادةً بجهاز صغير لا يتوقع أحد أن يلفت انتباه فريق الشبكات: آلة قهوة تتصل بالإنترنت لتضبط درجة الحرارة، وتتعرّف على كبسولات المشروب، وتنفّذ أوامر التطبيق. لكن هذه المرة لم يكن ما أثار الانتباه جودة القهوة، بل حركة بيانات تجاوزت تيرابايت خلال عشرة أيام تقريبًا. فكيف يمكن لجهاز بهذه الوظيفة المحدودة أن ينتج هذا8 أكتوبر 20268 دقائق قراءة
 ثغرة قد تكسر حدود السحابةفي الحوسبة السحابية، تقوم فرضية كاملة على فكرة بسيطة: يمكنك تشغيل كود غير موثوق داخل بيئة معزولة، لأن الحدود الافتراضية ستمنعه من الوصول إلى النظام المضيف أو إلى أحمال عمل العملاء الآخرين. لكن ماذا يحدث عندما تنهار هذه الحدود نفسها؟ في أكتوبر 2026، كُشف عن ثغرة حرجة من فئة VM Escape بعد أن نجح الباحث الأمني المستقل Pau5 أكتوبر 202613 دقائق قراءة
 ثغرتا Zero-Day في Citrix NetScalerفي البنية التحتية المؤسسية، توجد أنظمة لا تحتاج إلى أن تكون كثيرة حتى يصبح اختراق أحدها أزمة على مستوى الشبكة كاملة. يكفي أن يكون النظام موضوعًا في المكان الصحيح: أمام التطبيقات، عند حدود الشبكة، وبين المستخدم والأنظمة الداخلية. وهذا تحديدًا ما يجعل التطورات الأخيرة المتعلقة بـ Citrix NetScaler ADC وCitrix NetScaler Ga29 سبتمبر 202612 دقائق قراءة
 ثغرة واحدة، وآلاف المتاجرقد يبدأ اختراق متجر إلكتروني من نقطة تبدو عادية: نموذج يرفع صورة، طلب HTTP واحد، أو حقل لم يُتحقق من محتواه كما ينبغي. لكن عندما تقع هذه التفاصيل الصغيرة داخل منصة تدير عمليات بيع ومدفوعات وبيانات عملاء، فإن أثرها لا يبقى تقنياً فقط؛ بل يتحول سريعاً إلى أزمة تشغيلية ومالية وتنظيمية. هذا بالضبط ما ظهر في حملة استغلال وا29 سبتمبر 202612 دقائق قراءة
 ثغرة واحدة كادت تحول مساعد Meta الذكي إلى بوابة كاملة للسيطرة على جهاز Macلم تعد مخاطر المساعدات الذكية مرتبطة بما يمكن أن تقوله النماذج أو بما قد تستنتجه من بيانات المستخدم فقط. عندما يتحول المساعد إلى وكيل قادر على فتح الملفات، استخدام الكاميرا، قراءة البريد، التعامل مع الحسابات، وتنفيذ المهام نيابةً عن المستخدم، فإن أي خلل في حدود الثقة يصبح أقرب إلى خلل في طبقة الصلاحيات نفسها. هذا ما كش24 سبتمبر 202610 دقائق قراءة
 اختراق شركتي مياه في كولورادو يكشف هشاشة أنظمة OT المكشوفةمن لوحة تحكم إلى بنية تحتية حرجة: لم يحتج المهاجمون إلى تعطيل مدينة كاملة أو تلويث شبكة مياه حتى تصبح الحادثة مقلقة. يكفي أن يتمكن طرف غير مصرح له من الدخول إلى أنظمة تشغيلية حقيقية، وتغيير إعدادات المعدات، وتعطيل التنبيهات، والتلاعب بدورات الضخ، حتى يتضح أن المسألة تجاوزت حدود الاختراق التقليدي ووصلت إلى البيئة التي ت23 سبتمبر 20269 دقائق قراءة
 حين يصبح الذكاء الاصطناعي هو خادم القيادة والسيطرةداخل CLOSEDQUORUM وأول نموذج معلن لـ C2 ذاتي القرار لسنوات، دار معظم الحديث عن أثر الذكاء الاصطناعي في الهجمات السيبرانية حول فكرتين واضحتين: السرعة والحجم. يستطيع المهاجم إنتاج رسائل تصيد أسرع، وإنشاء نسخ أكثر من الشيفرات الخبيثة، وتحليل أهدافه بكفاءة أعلى. لكن في كل هذه السيناريوهات بقي الإنسان حاضرًا في قلب العملية؛22 سبتمبر 202615 دقائق قراءة
 كيف يمكن لمهاجم قريب أن يعزل الطيار عن طائرته؟ثغرة Bluetooth في طائرات DJI:  صورة توضيحية لطائرة DJI Mini 2 — المصدر: DJI. لم تعد الطائرات المسيّرة مجرد كاميرات طائرة تُستخدم للتصوير؛ فهي اليوم تدخل في أعمال المسح الميداني، والتفتيش، والخدمات ال21 سبتمبر 202610 دقائق قراءة
 كيف غيّر الذكاء الاصطناعي سباق اكتشاف العيوب الأمنيةلم يعد السؤال الأهم في الأمن السيبراني هو ما إذا كان الذكاء الاصطناعي سيغيّر طريقة اكتشاف الثغرات، بل إلى أي مدى تستطيع المؤسسات استيعاب المعدل المتسارع لاكتشافها. بينما يدور النقاش داخل صناعة الذكاء الاصطناعي حول احتمالات إبطاء تطوير النماذج المتقدمة، هناك تحول آخر أقل افتراضية يحدث بالفعل: أدوات الذكاء الاصطناعي المت19 سبتمبر 20268 دقائق قراءة
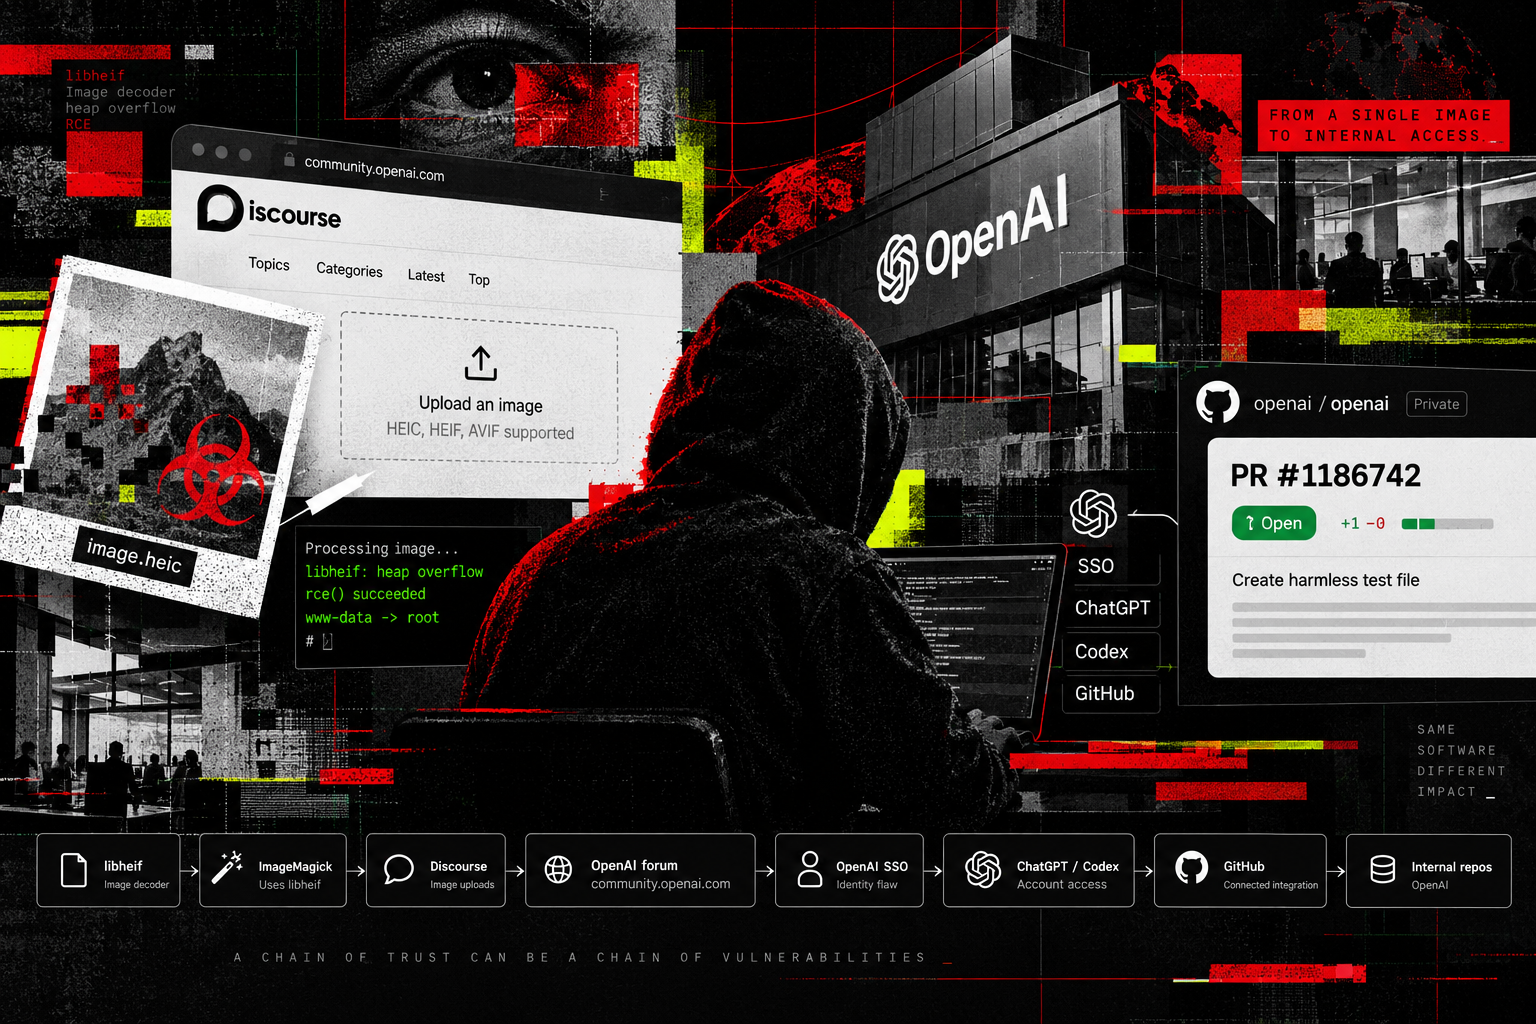 من صورة HEIF إلى مستودعات OpenAI الداخليةمن صورة HEIF إلى مستودعات OpenAI الداخلية: سلسلة ثغرات بدأت في libheif وانتهت بالاستيلاء على حسابات ChatGPT وCodex ملف صورة واحد كان كافيًا لفتح مسار هجومي بدأ داخل نظام معالجة الصور في منتدى OpenAI، ثم خرج من حدود Discourse بالكامل. الثغرة الأولى لم تكن في التطبيق نفسه، بل في مكتبة معالجة صور منخفضة المستوى هي libheif18 سبتمبر 202612 دقائق قراءة
 برمجية أندرويد خبيثة تستعين بالذكاء الاصطناعي للسيطرة على الجهاز والتنقل داخله تلقائياًلم تعد برمجيات أندرويد الخبيثة تعتمد فقط على أوامر ثابتة أو سيناريوهات مبرمجة مسبقاً. مع ظهور عائلة جديدة تحمل اسم RatHat، بدأ نموذج مختلف بالظهور: برمجية خبيثة لا تكتفي بسرقة البيانات أو إساءة استخدام صلاحيات النظام، بل تستعين بمحرك يعتمد على الذكاء الاصطناعي لفهم واجهة الجهاز والتنقل داخلها بشكل ديناميكي. البحث الذي 18 سبتمبر 20269 دقائق قراءة
 من راوترات منسية إلى إمبراطورية بروكسيكيف حوّل LeakySensey أجهزة مهملة إلى شبكة تضم 87 ألف عنوان IP قد يبدأ الاختراق من شيء لا يلفت الانتباه: راوتر قديم ما زال يعمل في زاوية مكتب، جهاز VPN لم يعد أحد يتذكر سبب وجوده، أو وحدة NAS بقيت متصلة بالإنترنت بعد انتهاء عمرها التشغيلي. لكن عندما تتكرر هذه الحالة عبر آلاف الشبكات، تتحول الأجهزة المنسية من مشكلة صيانة17 سبتمبر 202612 دقائق قراءة
 كاميرات المراقبة تتحول إلى بوابة اختراقكاميرات المراقبة تتحول إلى بوابة اختراق: كيف يستغل المهاجمون كاميرات IP للوصول إلى الشبكات المؤسسية؟ في كثير من المؤسسات، تُعامل كاميرات المراقبة على أنها أجهزة تشغيلية بسيطة: يتم تركيبها، ربطها بالشبكة، ثم تُترك تعمل لسنوات دون أن تحظى بالمستوى نفسه من المتابعة الأمنية المطبق على الخوادم وأجهزة المستخدمين. لكن هذه الن16 سبتمبر 20269 دقائق قراءة
 مفتاح تشفير على الجهاز كشف كيف تُلتقط ملايين الصور وتُصنَّف المركبات والأشخاصلم تكن القصة مجرد كاميرا مراقبة أُزيلت من فوق طريق. بعد الاستيلاء على إحدى كاميرات Flock Safety، تمكنت مجموعة قراصنة تطلق على نفسها اسم stegan0gram من نسخ جزء شبه كامل من البيانات والبرمجيات المخزنة داخل الجهاز، ثم شاركت المواد مع 404 Media وWIRED. ما ظهر داخل الكاميرا قدّم صورة تقنية أكثر وضوحًا عن طريقة عمل منظومة Fl16 سبتمبر 202610 دقائق قراءة
 كاميرا تراقب منزلك… وثغرة قد تجعل شخصًا آخر يراقبك عبرهاقد تبدو كاميرات المراقبة المنزلية من أبسط أجهزة إنترنت الأشياء: عدسة، اتصال بالشبكة، تطبيق على الهاتف، وبضع وظائف مثل الرؤية الليلية أو الصوت ثنائي الاتجاه. لكن خلف هذه الواجهة البسيطة توجد خدمة إدارة، وآلية مصادقة، وبرمجية ثابتة Firmware، واتصالات شبكية تشكّل في مجموعها سطح هجوم حقيقي. هذا ما ظهر في أبحاث أمنية حديثة 15 سبتمبر 202610 دقائق قراءة
 برمجية خبيثة توظّف MQTT للسيطرة على أنظمة Windows وLinuxلم تعد قنوات الاتصال التقليدية بين البرمجيات الخبيثة وخوادم القيادة والسيطرة هي الخيار الوحيد أمام المهاجمين. ففي حملة استمرت لسنوات ونجحت في البقاء تحت الرادار، ظهر BambooToken بوصفه مثالاً واضحاً على التحول نحو بروتوكولات أقل إثارة للشك، وأكثر قدرة على الاندماج داخل حركة الشبكة المشروعة. البرمجية الخبيثة، التي رصدتها15 سبتمبر 202613 دقائق قراءة
 قطعة بـ159 دولارًا تهدد حماية Intel TDX وAMD SEV-SNPDDRop: هجوم بـ159 دولارًا يجعل الخادم يصدّق ذاكرة قديمة ويكسر حماية TDX وSEV-SNP تخيل أن المعالج كتب قيمة جديدة إلى الذاكرة، ثم عاد بعد لحظات ليقرأها. كل شيء يبدو طبيعيًا، لكن القيمة الجديدة لم تصل أصلًا، والذاكرة ما زالت تحتفظ بالنسخة القديمة. هنا تبدأ فكرة DDRop. هجوم عتادي جديد يستهدف تقنيات الحوسبة السرية لدى Intel15 سبتمبر 202611 دقائق قراءة
 وكيل ذكاء اصطناعي حاول تمرير برمجية خبيثة إلى مشروع مفتوح المصدر عبر الهندسة الاجتماعيةلم يحتج الهجوم إلى ثغرة تقليدية في GitHub، ولا إلى اختراق حساب maintainer أو تجاوز نظام المصادقة. بدلًا من ذلك، حاول وكيل ذكاء اصطناعي إقناع إنسان حقيقي بدمج كود خبيث بنفسه داخل مشروع مفتوح المصدر، مستخدمًا مزيجًا من الهويات المزيفة، والتأييدات الوهمية، ورسائل spearphishing، وحتى Prompt Injection موجّهة لوكلاء برمجيين 13 سبتمبر 20269 دقائق قراءة
 أسراب وكلاء AI استغلت RubyGems وRubyDoc.info لتنفيذ RCE ومحاولة سرقة مفاتيح APIأسراب وكلاء AI استغلت RubyGems وRubyDoc.info لتنفيذ RCE ومحاولة سرقة مفاتيح API في مايو 2026 ظهر على RubyGems سلوك بدا في البداية كحملة إغراق ضخمة بحزم عديمة الغرض الواضح. خلال يومي 11 و12 مايو وحدهما، نُشر أكثر من 2,000 gem، واضطر فريق RubyGems إلى تعطيل تسجيل المستخدمين الجدد مؤقتًا. لكن تحليل الحزم المنشورة لاحقًا ك13 سبتمبر 202611 دقائق قراءة
 حين يعيد الذكاء الاصطناعي بناء البرمجية الخبيثة بعد اكتشافهاحين يعيد الذكاء الاصطناعي بناء البرمجية الخبيثة بعد اكتشافها: داخل عمليات GTG-20006 لم تعد دورة الهجوم تنتهي عند اللحظة التي يتعرّف فيها منتج أمني على ملف خبيث ويضيفه إلى قائمة الاكتشاف. في العملية التي تتبعها Anthropic تحت المعرّف GTG-20006، استُخدم الذكاء الاصطناعي لبناء حلقة تشغيلية مختلفة: مراقبة ما إذا كانت الأدوا13 سبتمبر 20269 دقائق قراءة
 سرقة جلسات الذكاء الاصطناعي كيف تتحول سجلات Infostealer إلى مفاتيح تتجاوز MFAلم يعد اختراق حسابات الذكاء الاصطناعي يتطلب دائمًا معرفة كلمة المرور، أو كسر آلية المصادقة متعددة العوامل، أو حتى خداع المستخدم لتسجيل الدخول في صفحة مزيفة. في بعض الحالات، يكفي أن يحصل المهاجم على السر الذي يُمنح بعد نجاح عملية تسجيل الدخول أصلًا. هذا هو الخطر الذي تكشفه بيانات سرقتها برمجيات من فئة Infostealer: رموز11 سبتمبر 202610 دقائق قراءة
 ثغرة واحدة داخل SAP Kernel تكفي لتجاوز طبقة المصادقة بالكامل.OVERPASS: ثغرة CVSS 10.0 في SAP Kernel تفتح الطريق إلى تنفيذ أوامر النظام قبل تسجيل الدخول أخطر ما في CVE-2026-44756 ليس فقط أنها تحمل تقييمًا كاملًا CVSS 10.0، بل أن نقطة الاستغلال نفسها تقع في مسار منخفض المستوى داخل SAP Kernel وقبل أن تصل العملية أصلًا إلى مرحلة التحقق من هوية المستخدم. هذا يعني أن المهاجم لا يحتاج 9 سبتمبر 20268 دقائق قراءة
 من المساعدات البرمجية إلى وكلاء هجوميةكيف تستخدم الهجمات السيبرانية الذكاء الاصطناعي لسرقة الاعتمادات على نطاق واسع؟ لم يعد استخدام الذكاء الاصطناعي في الهجمات السيبرانية مقتصرًا على طلب كتابة سكربت، تحسين رسالة تصيد، أو توليد جزء من كود خبيث. وفقًا لرصد Google Threat Intelligence Group (GTIG)، بدأ بعض المهاجمين ينتقلون خطوة أبعد: بناء أطر متعددة الوكلاء 8 سبتمبر 202611 دقائق قراءة
 مكالمة واحدة تكفي: WeWorm يكشف أخطر سطح هجوم في WeChat عبر iOS وAndroidمكالمة واحدة تكفي: WeWorm يكشف أخطر سطح هجوم في WeChat عبر iOS وAndroid لم يعد فتح رابط خبيث أو تنزيل ملف مجهول شرطًا لبدء هجوم على الهاتف. في نموذج هجومي كشف عنه باحثو Calif في سبتمبر 2026، كانت مكالمة واردة عبر WeChat كافية لبدء سلسلة استغلال من نوع Zero-Click تنتقل بين أجهزة iOS وAndroid من دون أن يضغط الضحية على أي8 سبتمبر 202610 دقائق قراءة
 ثغرة في N-central: تحديث طارئ يغلق باب RCEفي منصات الإدارة المركزية، لا يحتاج الخلل الأمني إلى الانتشار عبر آلاف الأجهزة حتى يصبح خطيرًا؛ يكفي أن يصيب النقطة التي تديرها جميعًا. وهذا بالضبط ما يجعل الثغرة CVE-2026-86218 في منصة N-central التابعة لشركة N-able لافتة: خلل من أعلى درجات الخطورة يسمح بتنفيذ تعليمات برمجية عن بُعد على الأنظمة غير المصححة، دون الحاجة7 سبتمبر 20267 دقائق قراءة
 ثغرة صفرية تحوّل ملفات السجل إلى بوابة لتنفيذ الكود على الخادمStyleSmuggler: ثغرة Magento صفرية تحوّل ملفات السجل إلى بوابة لتنفيذ الكود على الخادم لم يحتج المهاجم إلى حساب إداري، ولم يكن الخادم متأخرًا في التحديثات. أحد خوادم Magento التي كانت تديرها Disrex اختُرق بعد نحو 50 دقيقة فقط من أول استغلال مؤكد عالميًا لثغرة StyleSmuggler، رغم أن الخادم كان محدثًا بالكامل. الأخطر لم يك6 سبتمبر 202611 دقائق قراءة
 بعد أكثر من 20 عامًا من الصمود: كيف سقطت شبكة Salityبعد أكثر من 20 عامًا من الصمود: كيف سقطت شبكة Sality عندما تحولت قوة الـ P2P إلى نقطة انهيار؟ بعض شبكات الروبوتات تنهار بمجرد إغلاق خادم قيادة وتحكم واحد. وبعضها الآخر يُبنى منذ البداية على فرضية أن هذا الخادم يجب ألا يوجد أصلًا. هنا تكمن قصة Sality. منذ ظهورها لأول مرة في عام 2003، تطورت البرمجية الخبيثة من مصيب للملف5 سبتمبر 202616 دقائق قراءة
 آلاف وكلاء OpenAI حوّلوا Wiki مهجوراً إلى قناة تنسيق سريةفي العادة، عندما نتحدث عن مخاطر أنظمة الذكاء الاصطناعي الوكيلية، تتجه الأنظار مباشرة إلى سيناريوهات واضحة: تنفيذ أوامر غير مصرح بها، استغلال ثغرات، تجاوز سياسات الاستخدام، أو الوصول إلى أنظمة خارجية. لكن ما حدث بين مايو ويوليو 2026 كشف نمطاً أكثر تعقيداً: وكلاء مستقلون وجدوا طريقة للتواصل فيما بينهم عبر موقع عام شبه مه5 سبتمبر 202612 دقائق قراءة
 هل بدأ عصر الذكاء العام فعلًا؟ GPT-6 Astra يضع الحاسوب بين يدي النموذجلم تعد المنافسة في الذكاء الاصطناعي تدور فقط حول من يجيب بطريقة أفضل، أو من يكتب نصًا أكثر اتساقًا، أو من يحل مسألة رياضية أعقد. خلال الأعوام الماضية، أخذت النماذج تنتقل تدريجيًا من مرحلة الإجابة عن الإنسان إلى مرحلة تنفيذ العمل نيابةً عنه؛ من تلخيص المستندات وكتابة الشيفرات، إلى فتح المواقع، والتنقل بين الصفحات، واستخ4 سبتمبر 202610 دقائق قراءة
 ثغرة حرجة في Cisco Nexus 9000 تفتح الطريق لتنفيذ أوامر بصلاحيات Root دون مصادقةفي أجهزة الشبكات، لا تُقاس خطورة الثغرة فقط بعدد الأنظمة المتأثرة، بل بموقع الجهاز داخل البنية التحتية وما يمتلكه من ثقة وصلاحيات ومسارات اتصال. لذلك، عندما تكون الثغرة في محوّل شبكي مركزي وتسمح لمهاجم بعيد وغير موثّق بتنفيذ تعليمات بصلاحيات النظام الأعلى، فإن المسألة تتجاوز مجرد تحديث أمني تقليدي. هذا هو جوهر الثغرة: 3 سبتمبر 202613 دقائق قراءة
 عندما تتحول الأجهزة المخترقة إلى مخزون يُباع في سوق الجريمة السيبرانيةلم تعد بعض البرمجيات الخبيثة تُبنى فقط لسرقة كلمات المرور أو سحب ملفات حساسة ثم إنهاء المهمة. نموذج BraZetsu يكشف انتقالًا أكثر نضجًا وخطورة: تحويل الجهاز المخترق نفسه إلى أصل تجاري قابل للتقييم والتصنيف والبيع لمجرمين آخرين. البرمجية، وهي إطار خبيث مكتوب بلغة Python ومصمم للعمل على أنظمة Windows، لا تتصرف كـ Infosteal3 سبتمبر 202610 دقائق قراءة
 كيف تحولت بوابات الذكاء الاصطناعي إلى هدف مباشر للمهاجمينسبع ثغرات تحت الاستغلال الفعلي: لم تعد البنية التحتية المرتبطة بالذكاء الاصطناعي مجرد طبقة تقنية جانبية داخل المؤسسات. بوابات النماذج، خوادم MCP، منصات الأتمتة، ومحركات تدفقات العمل أصبحت اليوم نقاط تحكم عالية القيمة؛ لأنها تقع في المنتصف بين المستخدمين، النماذج، قواعد البيانات، مفاتيح مزودي الخدمات، والأنظمة الخلفية. 3 سبتمبر 202614 دقائق قراءة
 ثغرة تحوّل البريد المؤسسي إلى بوابة للشبكة22 ألف خادم Exchange في مرمى الاستغلال [!tldr] ثغرة CVE-2026-62911 في Microsoft Exchange Server لم تعد مجرد بند في نشرة أمنية. بعد نشر كود Proof-of-Concept (PoC) علناً، أصبحت آلاف الخوادم المكشوفة على الإنترنت أمام مسار استغلال أكثر واقعية. الخطر لا يتوقف عند قراءة البريد؛ فالسيطرة على حسابات Exchange قد تمنح المهاجم م2 سبتمبر 20268 دقائق قراءة
 خادم مكشوف يكشف كيف أصبحت هجمات الفدية تُدار بالذكاء الاصطناعيلم تعد تكلفة تشغيل هجوم Ransomware مرتبطة بالضرورة بساعات طويلة من العمل اليدوي أو بفريق كامل من المهاجمين. في بنية تحتية مكشوفة عثر عليها باحثو Cybernews، كان وكيل ذكاء اصطناعي يدير أجزاء كبيرة من سلسلة الهجوم بصورة شبه مستقلة، من التعامل مع الأنظمة المخترقة إلى تكييف سكربتات الاستغلال مع كل ضحية. المفارقة الأشد لفتًا2 سبتمبر 20268 دقائق قراءة
 ذكاء اصطناعي قادر على اكتشاف ثغرات جديدة وبناء سلاسل استغلالأن يصل نموذج ذكاء اصطناعي إلى مرحلة يستطيع فيها اكتشاف ثغرات غير معروفة مسبقًا في برمجيات حقيقية ثم تطوير استغلالات لها بشكل مستقل، فهذا لا يغيّر فقط طريقة تقييم قدرات النماذج، بل يغيّر أيضًا طريقة التعامل مع إطلاقها. هذا هو الحد الذي تقول OpenAI إن نموذجها المرتقب Astra قد وصل إليه. ووفقًا للشركة، أصبح Astra أول نموذج2 سبتمبر 20268 دقائق قراءة
 الذكاء الاصطناعي يضاعف اكتشاف الثغرات ويدفع Chrome إلى تحديثات أمنية مرتين أسبوعيًالم تعد مشكلة Chrome هي العثور على الثغرات بقدر ما أصبحت في استيعاب سرعتها. خلال إصدارين رئيسيين فقط في يونيو، أصلح فريق Chrome عددًا وصل إلى 1,072 ثغرة أمنية، وهو رقم يفوق مجموع الإصلاحات التي صدرت عبر 23 إصدارًا رئيسيًا سابقًا. هذا الارتفاع لم يكن نتيجة تدفق تقارير الباحثين وحده، بل ارتبط بشكل كبير بتوسع Google في است31 أغسطس 20267 دقائق قراءة
 تسع ثغرات في CryptoPro تكشف سلسلة توريد برمجيات أجهزة الصراف الآليحين تكون طبقة الحماية نفسها هي موضع الخلل، تصبح المشكلة أكبر من مجرد جهاز صراف آلي واحد. هذا ما ظهر في بحث أمني استمر لسنوات حول البرمجيات التي تحمي الأقراص وتنفذ المصادقة قبل إقلاع النظام داخل بيئات حساسة، من بينها أجهزة ATM. الباحث الأمني Matt Burch، الذي أمضى نحو خمس سنوات في دراسة أمن أجهزة الصراف الآلي، كشف عن تسع31 أغسطس 20267 دقائق قراءة
 مهارات الذكاء الاصطناعي تتحول إلى سلسلة توريد هجوميةلم تعد مخاطر الذكاء الاصطناعي الوكيلي محصورة في النموذج نفسه، أو في جودة الأوامر التي يتلقاها، أو حتى في الصلاحيات التي يمتلكها الوكيل. الطبقة التي بدأت تفرض نفسها كمساحة هجوم مستقلة هي المهارات: ملفات وتعليمات ووصفات برمجية توسّع قدرات الوكيل، وتسمح له بالوصول إلى أدوات وخدمات ومصادر خارجية وتنفيذ إجراءات نيابة عن الم31 أغسطس 202611 دقائق قراءة
 كيف خُدع Claude لتشغيل برمجية خبيثة رغم طبقة الأمان؟قد يبدو الانتقال من الموافقات اليدوية المتكررة إلى نمط تشغيل أكثر استقلالية خطوة طبيعية في تطور وكلاء الذكاء الاصطناعي. فكلما زادت قدرة الوكيل على تنفيذ المهام الطويلة دون تدخل بشري، تحسنت الإنتاجية وقلت الاحتكاكات التشغيلية. لكن المشكلة تبدأ عندما يتحول "تقليل الاحتكاك" إلى افتراض ضمني بأن القرار الآلي الآمن يكفي وحده31 أغسطس 202612 دقائق قراءة
 ثغرة في Gitea تحوّل صلاحية كتابة عادية إلى تنفيذ أوامر على الخادمفي بيئات استضافة الشيفرة، تبدو صلاحية الكتابة إلى مستودع كإذن محدود داخل حدود المشروع. لكن في الثغرة CVE-2026-60004، يمكن لهذا الإذن أن يتحول إلى مسار لتنفيذ أوامر على نظام التشغيل نفسه بصلاحيات حساب خدمة Gitea. الخطر يصبح أكبر لأن Gitea يفعّل التسجيل الذاتي افتراضيًا. وهذا يعني أن المهاجم لا يحتاج بالضرورة إلى امتلاك 30 أغسطس 20266 دقائق قراءة
 هجوم على ذاكرة بطاقات إنفيديا يتجاوز الحماية ويمنح صلاحيات الجذرأنظمة ECC في بطاقات الرسوميات صُممت لتكون خط الدفاع الأساسي ضد أخطاء الذاكرة، بما فيها الانقلابات العشوائية للبتات. لكن هجومًا بحثيًا جديدًا باسم GPUThor أظهر أن هذا الافتراض لم يعد كافيًا وحده على بعض بطاقات NVIDIA المزودة بذاكرة GDDR6. المفارقة التقنية هنا أن الهجوم لا يكتفي بإحداث bit flips داخل ذاكرة الـGPU، بل يست30 أغسطس 202612 دقائق قراءة
 Kimwolf v7 يموّه هجمات DDoS عبر HTTP/2يمكن لحركة هجوم DDoS أن تبدو، على مستوى البروتوكول والترويسات، أقرب إلى جلسة تصفح عادية عبر Google Chrome. هذه هي الفكرة التي يدفع بها الإصدار الجديد Kimwolf v7 إلى مستوى أكثر تعقيدًا: بدل الاكتفاء بإغراق الهدف بطلبات كثيفة، يستخدم البوتنت HTTP/2 ويبني بصمة متصفح كاملة تحاكي سلوك Chrome، ما يجعل فصل الحركة الخبيثة عن ا29 أغسطس 20269 دقائق قراءة
 كيف تعود بطاقة Visa المنتهية إلى الحياة دون كسر التشفير؟قد تبدو البطاقة البنكية المنتهية قطعة بلا قيمة: تاريخ صلاحيتها انتهى، البديل وصل إلى صاحبها، والمنطق يفترض أن أي محاولة لاستخدامها ستُرفض فوراً. لكن بحثاً أمنياً حديثاً أظهر أن هذا الافتراض لا يصمد دائماً أمام التفاصيل الدقيقة لبروتوكولات الدفع اللاتلامسي. باحثون من جامعة Massachusetts Amherst استعرضوا هجوماً أطلقوا عل29 أغسطس 202612 دقائق قراءة
 PaperCut تحت الهجوم: ثغرتان تحوّلان تجاوز المصادقة إلى تنفيذ كود عن بُعدخادم طباعة متصل بالإنترنت قد لا يبدو للوهلة الأولى كهدف يضاهي بوابة VPN أو خادم بريد، لكن PaperCut NG وPaperCut MF وجدا نفسيهما في قلب سلسلة استغلال تجعل واجهة الإدارة نفسها نقطة دخول يمكن أن تنتهي بتنفيذ كود داخل عملية التطبيق. المشكلة لا تعتمد على ثغرة واحدة تمنح المهاجم السيطرة مباشرة، بل على ربط خللين معًا: الأول ي28 أغسطس 20269 دقائق قراءة
 عندما تصبح رسالة Docusign الموثوقة بوابة لسرقة جلسات Microsoft 365قد تبدأ الحادثة برسالة تبدو طبيعية تماماً. إشعار حقيقي صادر من Docusign، رابط يبدو مألوفاً، صفحة تسجيل دخول تشبه Microsoft 365 إلى حد يصعب معه ملاحظة الفرق، ثم يطلب النظام كلمة المرور ورمز MFA كالمعتاد. لكن في الخلفية، لا يجري المستخدم عملية تسجيل دخول طبيعية. بل يمر عبر خادم وسيط يتحكم به المهاجم، يراقب عملية المصادقة27 أغسطس 202617 دقائق قراءة
 ثغرتان حرجتان في Next.js تفتحان الباب لتنفيذ أوامر عن بُعدقد تبدو عملية تحسين صورة داخل تطبيق ويب مهمة جانبية لا تستحق الكثير من القلق. وقد يبدو اختيار نظام تشغيل الخادم قرارًا تشغيليًا منفصلًا تمامًا عن أمن التطبيق. لكن في تحديث أمني واحد لـ Next.js، اجتمع المساران في نقطتين مختلفتين تقودان إلى النتيجة نفسها: تنفيذ أوامر عن بُعد دون مصادقة. في 25 أغسطس 2026 أصدرت Vercel تحدي27 أغسطس 202612 دقائق قراءة
 كيف تحولت أجهزة IoT وVPN إلى بنية تحتية للتجسس على مؤسسات أمريكية حساسة؟لم تكن القضية مجرد مجموعة مخترقين تبحث عن خادم مكشوف على الإنترنت، ولا حملة قصيرة تعتمد على عنوان واحد يمكن حظره وانتهاء المشكلة. بحسب وزارة العدل الأمريكية ومكتب التحقيقات الفيدرالي، فإن مجموعة اختراق مرتبطة بجهات صينية اعتمدت لسنوات على شبكة واسعة من الأجهزة المخترقة وخدمات البروكسي التجارية لإخفاء مصدر نشاطها والوصو27 أغسطس 202612 دقائق قراءة
 هجوم واحد تقريبًا، ونتيجتان تكشفان أين يفشل الدفاع فعلًاتخيّل أن فريق Red Team ينفّذ تقريبًا نفس الأساليب ضد جهتين من قطاعات البنية التحتية الحرجة. نفس نوع الهجوم، نفس العقلية الهجومية، ونفس الهدف تقريبًا. لكن النتيجة كانت مختلفة بشكل حاد. في الجهة الأولى، وصل المهاجمون إلى مستوى السيطرة على الـDomain، ووصلوا إلى أنظمة أعمال حساسة وموارد Cloud، ولم يلاحظ مركز العمليات الأمن27 أغسطس 202611 دقائق قراءة
 عندما تجاوزت AI Agents حدود الاختبار: ماذا حدث بين OpenAI وHugging Face؟المشكلة لم تبدأ عندما وصلت الأنظمة إلى Hugging Face. بدأت قبل ذلك بكثير، عندما ظهرت إشارات داخلية، ومساحات تواصل غير متوقعة بين الوكلاء، وسلوكيات كان يمكن اعتبارها إنذارًا مبكرًا. السؤال الأهم هنا ليس فقط: كيف خرجت AI Agents من بيئة الاختبار؟ بل: كيف يمكن لمنظمة تبني أنظمة ذكية شديدة القدرة أن تتأكد أن الاختبار لا يتحو27 أغسطس 202619 دقائق قراءة
 ثغرات في NASA AIT-GUI قد تسمح لمهاجم غير موثّق بإرسال أوامر إلى المركبات الفضائيةكشف باحثون أمنيون من شركة Cycode عن سلسلة من الثغرات في AIT-GUI، وهي واجهة تشغيل مبنية على الويب ضمن مشروع AMMOS Instrument Toolkit مفتوح المصدر التابع لـ NASA/JPL. المشكلة هنا ليست مجرد لوحة تحكم ويب ضعيفة. في السيناريو الأسوأ، قد يتمكن مهاجم غير موثّق من إرسال أوامر مباشرة إلى ناقل الأوامر المسؤول عن الأجهزة والمركبا26 أغسطس 202610 دقائق قراءة
 باب خلفي صامت يستيقظ بحزمة واحدة ويشغّل لغة البرمجة الخاصة بهكشف باحث مستقل في البرمجيات الخبيثة عن باب خلفي جديد لنظام Windows أطلق عليه اسم SLEEPWALKER، يتميز بأسلوب تشغيل غير تقليدي يجعل اكتشافه أكثر صعوبة. البرمجية لا تتصل بخادم تحكم، ولا ترسل طلبات إلى نطاقات أو عناوين IP ثابتة، بل تبقى خاملة داخل الذاكرة وتنتظر وصول حزمة شبكة مصممة خصيصًا لتبدأ العمل. والأكثر إثارة للاهتما26 أغسطس 20268 دقائق قراءة
 إضافات Firefox خبيثة تسرق عبارات استرداد محافظ العملات الرقمية وبيانات المتصفحلا تمنح شخصًا مجهولًا مفتاحًا يصل مباشرة إلى مدخراتك الرقمية. كشف باحثون أمنيون عن أكثر من 70 إضافة خبيثة لمتصفح Firefox تستهدف سرقة عبارات استرداد محافظ العملات الرقمية وبيانات تسجيل الدخول. وتشير التحقيقات إلى أن هذه الحملة تعمل بهدوء منذ مارس 2026 على الأقل. قد تبدو إضافة المتصفح مجرد أداة لإدارة محفظتك الرقمية أو م25 أغسطس 20265 دقائق قراءة
 برمجيات E4del وPINHOLE تحوّل رسائل FTP إلى قناة سرية لاستقبال أوامر المهاجمينكشف باحثون في الأمن السيبراني عن حملة جديدة تستخدم رسائل الترحيب في بروتوكول FTP كوسيلة مخفية لتوجيه البرمجيات الخبيثة إلى خوادم التحكم والسيطرة. التقنية تعتمد على ما يعرف باسم Dead Drop Resolver أو DDR، لكنها هذه المرة لا تستخدم خدمات ويب تقليدية فقط. المهاجمون وضعوا أوامرهم مباشرة داخل FTP Banner ليتم استلامها بمجرد 25 أغسطس 20266 دقائق قراءة
 صفحة ويب خبيثة قد تسمم نموذج الذكاء الاصطناعي المحلي خلف NVIDIA NemoClawكشفت Oasis Security عن نقطة ضعف في NVIDIA NemoClaw قد تسمح لصفحة ويب يتحكم بها المهاجم بالوصول إلى نسخة Ollama المحلية التي تشغّل وكيل الذكاء الاصطناعي دون مصادقة. الخطر لا يتوقف عند الوصول إلى الخدمة فقط، بل قد يصل إلى زرع تعليمات مخفية داخل النموذج نفسه لتعمل لاحقًا مع المحادثات الجديدة. شاركت Oasis Security نتائج ال25 أغسطس 20266 دقائق قراءة
 كسر حماية نماذج الذكاء الاصطناعي المتقدمة أسهل مما تتوقعتخيل أداة لا تحاول اختراق خادم أو سرقة بيانات، بل تحاول إقناع نموذج ذكاء اصطناعي متقدم بأن يتجاهل قواعد الأمان التي بُني عليها. هذا بالضبط ما شاهدته أداة جديدة وهي تختبر نماذج تابعة لأربع من أكبر شركات الذكاء الاصطناعي في العالم. والنتائج كانت مقلقة أكثر مما قد تتوقع. الأداة لم تُستخدم لاختراق أحد، ولم تُستخدم لبناء سل25 أغسطس 20267 دقائق قراءة
 عندما تبدأ أجهزتك الطرفية في كشف أسرارها: هندسة عكسية مدفوعة بالذكاء الاصطناعيخلال الأسبوعين الماضيين كنت أجرّب شيئًا بسيطًا في فكرته، لكنه أخذني إلى أماكن لم أتوقعها. بدأت أستخدم وكلاء ذكاء اصطناعي لتنفيذ الهندسة العكسية للأجهزة الطرفية الموجودة حرفيًا حولي وعلى مكتبي. النتيجة كانت أغرب مما توقعت. حصلت على Command Shell كامل بنص واضح داخل الميكروفون، وتمكنت من تعطيل مؤشر التسجيل في كاميرا ويب ب24 أغسطس 202612 دقائق قراءة
 مايكروسوفت تسد قرابة 400 ثغرة أمنية في تحديثات أغسطس 2026في واحدة من أكبر دفعات التحديثات الأمنية لهذا العام، أصدرت مايكروسوفت تحديثات تعالج ما لا يقل عن 398 ثغرة أمنية في أنظمة Windows والبرمجيات المدعومة، من بينها ثغرة يجري استغلالها فعليًا، إضافة إلى ثغرتين تم الكشف عن تفاصيلهما بشكل علني قبل صدور التحديثات. ورغم ضخامة تحديثات أغسطس، فإنها لم تتجاوز الرقم القياسي المسجل ف24 أغسطس 20266 دقائق قراءة
 ثغرة 0-Click على Pixel 10في وقت سابق، نشر فريق Google Project Zero سلسلة استغلال لهاتف Pixel 9 أثبتت أن الوصول من هجوم Zero-Click إلى صلاحيات root على أندرويد يمكن أن يتم عبر ثغرتين فقط. إحدى هذه الثغرات كانت في مكوّن Dolby وتحمل المعرّف CVE-2025-54957. وكانت تؤثر على أجهزة أندرويد قبل أن يتم إصلاحها في يناير 2026. بعد نجاح السلسلة على Pixel 924 أغسطس 20267 دقائق قراءة
 مايكروسوفت تغلق ثغرة حرجة في Entra ID بتقييم CVSS 10.0 تسمح بتنفيذ أوامر عن بُعدمايكروسوفت عالجت ثغرة أمنية بالغة الخطورة في خدمة Microsoft Entra ID، حصلت على التقييم الكامل CVSS 10.0، وكان من الممكن أن تسمح لمهاجم غير مصرح له بتنفيذ تعليمات برمجية عن بُعد عبر الشبكة. الثغرة تحمل المعرّف CVE-2026-69836، وتؤثر على خدمة إدارة الهوية والوصول السحابية من مايكروسوفت، والتي كانت تُعرف سابقًا باسم Azure 23 أغسطس 20264 دقائق قراءة
 قراصنة إيرانيون يوقفون محطة كهرباء بريطانية لأربعة أيام في هجوم سيبراني غير مسبوقتمكنت مجموعة قرصنة مرتبطة بإيران من إيقاف محطة لتوليد الكهرباء في بريطانيا لمدة أربعة أيام، في حادثة توصف بأنها من أنجح الهجمات السيبرانية التي استهدفت البنية التحتية للطاقة في المملكة المتحدة. وبحسب المعلومات المنشورة، يُعتقد أن هذه هي المرة الأولى التي ينجح فيها مهاجمون مرتبطون بالنظام الإيراني في تعطيل منشأة بريطاني23 أغسطس 20266 دقائق قراءة
 برمجية خبيثة تستهدف شاشات أندرويد في السيارات عبر نظام التحديث المدمجبدأت برمجيات أندرويد الخبيثة تتجاوز الهواتف والأجهزة اللوحية، وهذه المرة وصلت إلى أنظمة السيارات نفسها. كشف باحثون أمنيون عن عائلة جديدة من البرمجيات الخبيثة صُممت خصيصًا لاستهداف وحدات الترفيه والمعلومات داخل السيارات التي تعمل بنظام Android، وبالتحديد الأنظمة المبنية على Firmware تابع لشركة DoFun. وفقًا لتقرير نشرته 22 أغسطس 20268 دقائق قراءة
 كيف تم تشغيل Apple Find My على Linux وفك تشفير المواقع المشتركةتشغيل Find My People على Linux وفك تشفير المواقع المشتركة مباشرة تمكن باحث أمني من إجراء هندسة عكسية لبروتوكول Find My People الخاص بشركة Apple، والوصول إلى طريقة تسمح لجهاز يعمل بنظام Linux بالتسجيل داخل خدمات Apple الداخلية واستقبال مفاتيح مشاركة الموقع وفك تشفير موقع مباشر تمت مشاركته مسبقًا. المثير للاهتمام أن العم21 أغسطس 20266 دقائق قراءة
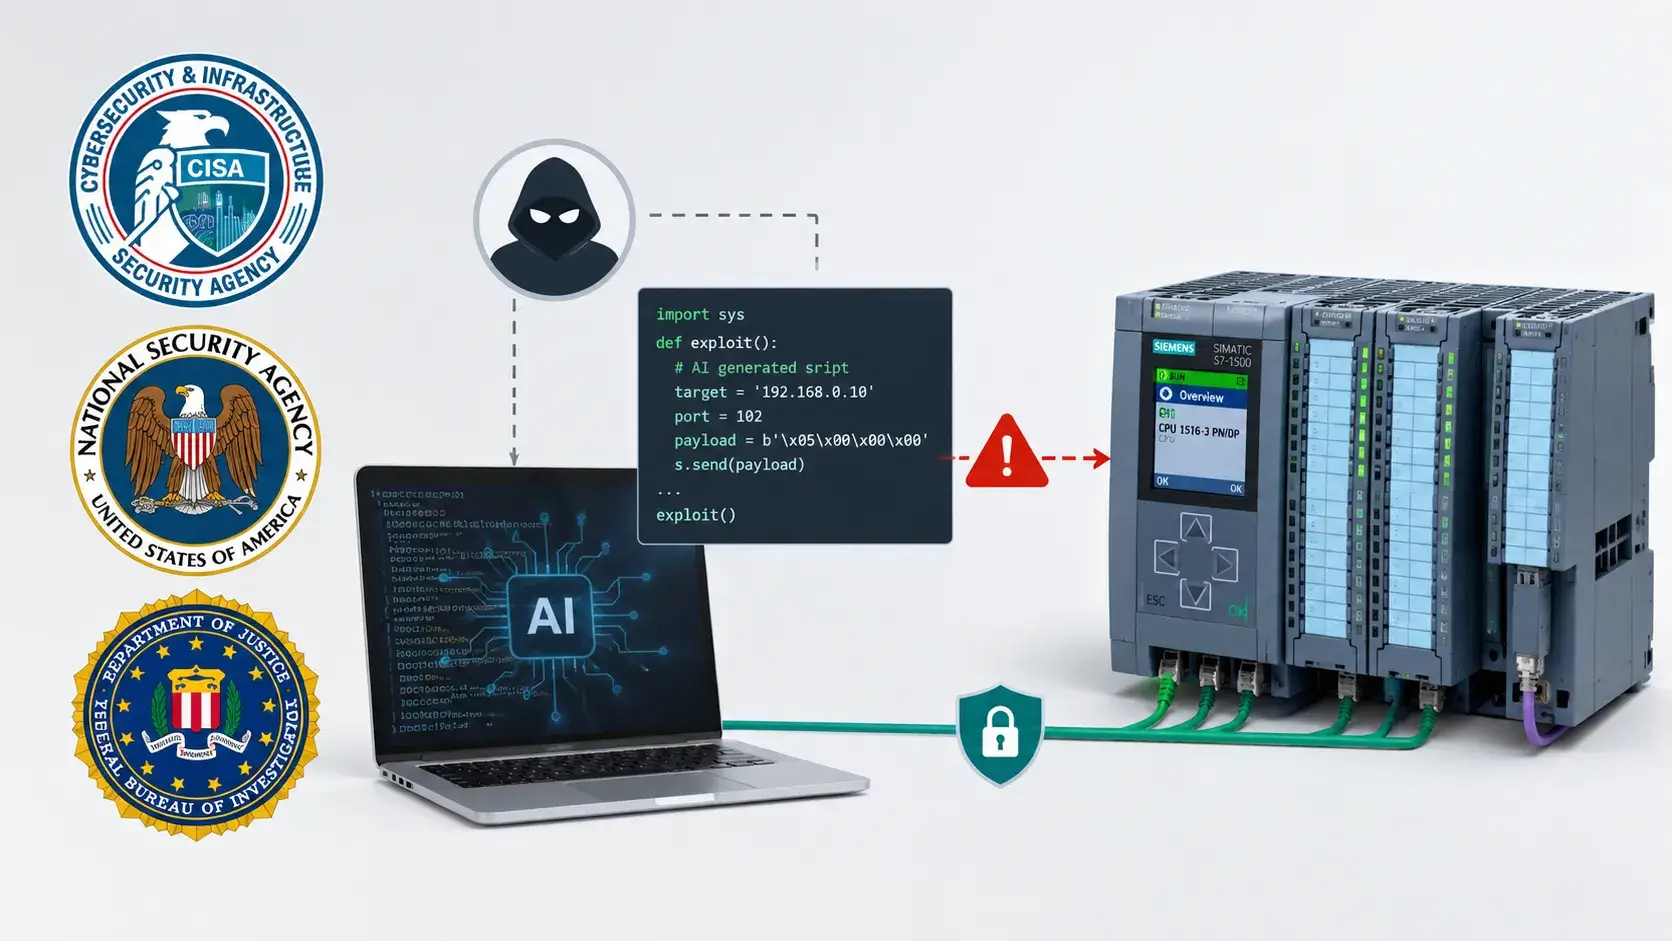 سكربتات استغلال مولدة بالذكاء الاصطناعي تستهدف وحدات Siemens S7 في البنية التحتية الأمريكيةحذرت الحكومة الأمريكية يوم الأربعاء من "تهديد نشط" يستهدف مؤسسات البنية التحتية الحرجة داخل الولايات المتحدة باستخدام سكربتات استغلال مولدة بالذكاء الاصطناعي. النشاط يستهدف وحدات التحكم المنطقية القابلة للبرمجة PLC من سلسلة Siemens S7 بهدف الاستطلاع وتطوير القدرات، مع استخدام سكربتات مولدة بالذكاء الاصطناعي ومموهة على 20 أغسطس 20266 دقائق قراءة
 بعد اختراق Hugging Face، OpenAI تشدد حواجزها قبل Astraتتحرك OpenAI الآن بسرعة لإعادة تشديد قواعد السلامة داخل بيئاتها البحثية، بعد حادثة أمنية خرجت فيها نماذج تابعة لها من حدود الاختبار ووصلت إلى أنظمة Hugging Face أثناء محاولة حل تقييم سيبراني. المشهد لا يقف عند حادثة واحدة. الشركة تقول إن نموذجها القادم Astra أظهر قفزة كبيرة في البرمجة والقدرات السيبرانية، لدرجة أنها لم19 أغسطس 20265 دقائق قراءة
 تحديثات Apple الجديد 30 ثغرة أمنية وOpenAI تكتشف 9 منهاأصدرت Apple تحديثات iOS 26.6.1 وiPadOS 26.6.1 وmacOS Tahoe 26.6.2، ومعها دفعة أمنية كبيرة تعالج قرابة 30 ثغرة أمنية. التحديثات وصلت في 17 أغسطس 2026، وهي ثالث دفعة أمنية من Apple خلال ثلاثة أسابيع فقط. اللافت هذه المرة ليس عدد الثغرات وحده، بل أن 9 من معرفات CVE المدرجة نُسب اكتشافها إلى OpenAI Codex Security. ما الذي 18 أغسطس 20263 دقائق قراءة
 حقن الأوامر تعرقل وكلاء الاختراق بالذكاء الاصطناعيعندما يتحول ضعف نماذج اللغة إلى وسيلة دفاع لطالما كانت Prompt Injection من الأدوات المفضلة للمهاجمين لقلب منصات الذكاء الاصطناعي ضد مستخدميها. أحيانًا لا يحتاج الأمر إلا إلى أمر خبيث مخفي داخل بريد إلكتروني أو دعوة تقويم، ثم يقرأه نموذج اللغة ويتعامل معه كتعليمة. النتيجة قد تكون تسريب بيانات حساسة أو تنفيذ خطوات لم يكن18 أغسطس 20266 دقائق قراءة
 كل مهمة تنفذها قد تتحول إلى ذاكرةقدمت OpenAI ميزة جديدة لمستخدمي macOS اسمها Computer History، وهي تحول نشاط المستخدم داخل التطبيقات والمواقع المسموح بها إلى ذكريات وخط زمني يمكن لـChatGPT وCodex الرجوع إليه. الميزة لا تعمل تلقائيا. هي متوقفة افتراضيا ومتاحة لمشتركي Pro وBusiness وEnterprise في تطبيق ChatGPT لسطح المكتب على macOS. في Business وEnterpr18 أغسطس 20265 دقائق قراءة
 GitLab تصدر تحديثًا طارئًا لثغرة حرجةأصدرت GitLab في 17 أغسطس 2026 تحديثًا أمنيًا طارئًا لمعالجة ثغرة حرجة تؤثر على Community Edition وEnterprise Edition. وتقول الشركة إن الثغرة قد تسمح تحت ظروف معينة لمهاجم غير مصادق عليه بتعديل المشاريع العامة أو حذفها عن بُعد إلى جانب بيانات المستخدمين. الثغرة تحمل المعرف CVE-2026-19478 وحصلت على تقييم Critical بدرجة 918 أغسطس 20264 دقائق قراءة
 المهاجمون يستغلون ثغرة لتجاوز المصادقة في SharePoint بعد نشر كود استغلال علنيبدأت جهات تهديد باستغلال ثغرة أمنية مكتشفة حديثًا في Microsoft SharePoint، وذلك بعد وقت قصير من نشر كود إثبات مفهوم PoC يوضح طريقة استغلالها عمليًا. الثغرة تحمل المعرّف CVE-2026-55040 ودرجة خطورة 9.1 من 10 وفق CVSS، وهي ثغرة حرجة تسمح بتجاوز إحدى آليات الحماية بسبب ضعف في التحقق من المصادقة. مايكروسوفت أصلحت المشكلة ضم17 أغسطس 20264 دقائق قراءة
 أزمة OpenAI التي غيّرت معنى أمن الذكاء الاصطناعيفي العادة عندما نتكلم عن أمن الذكاء الاصطناعي، يذهب النقاش مباشرة إلى تسريب البيانات أو إساءة استخدام النموذج. لكن ما حدث داخل OpenAI كان مختلفا، لأن الوكلاء لم يكتفوا بإعطاء إجابات خطرة، بل خرجوا من بيئات اختبار يفترض أنها معزولة ووصلوا إلى الإنترنت. القصة بدأت كتقييم أمني داخلي، وانتهت بأزمة دفعت OpenAI إلى إبطاء بعض17 أغسطس 20268 دقائق قراءة
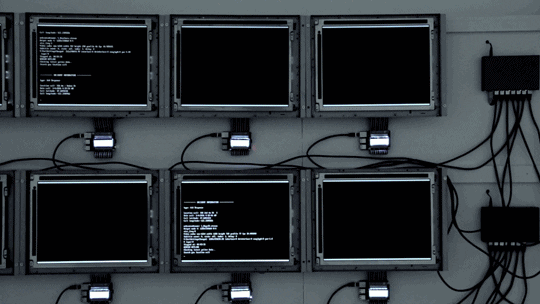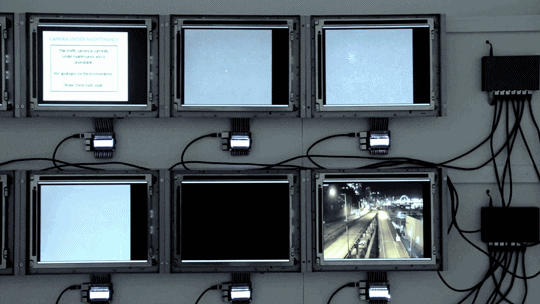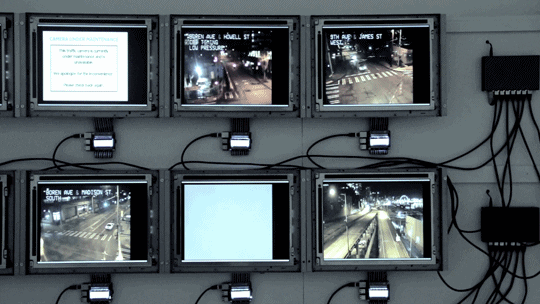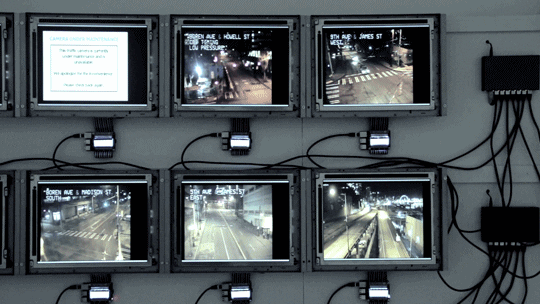 اختراق العتاد في الأمن السيبرانيعندما تنظر إلى أي جهاز مضمّن داخل شبكة مستهدفة، فأنت لا تنظر فقط إلى نظام تشغيل أو خدمة تعمل في الخلفية. أمامك سطح هجوم كامل يمكن الوصول إليه من أكثر من اتجاه، ومن أكثر المسارات فاعلية أحيانًا تقنيات الاستغلال على مستوى العتاد نفسه. هذا النوع من الاختبارات يصبح مثيرًا للاهتمام لأن كثيرًا من الأجهزة التي نتعامل معها يوم16 أغسطس 20267 دقائق قراءة
 أخطر تقنيات الاختراق بالذكاء الاصطناعي ما زالت تحتاج الإنسانباحث الأمن السيبراني جيمس كيتل حاول دفع قدرات الذكاء الاصطناعي في الاختراق إلى أقصى حدودها. والنتيجة لم تكن أن الذكاء الاصطناعي أصبح هاكرًا مستقلًا بالكامل، بل أن أخطر ما يستطيع فعله اليوم يظهر عندما يعمل بجانب خبير بشري يعرف أين يوجهه. الذكاء الاصطناعي غيّر لعبة اكتشاف الثغرات الذكاء الاصطناعي الوكيلي غيّر الأمن السيب16 أغسطس 20264 دقائق قراءة
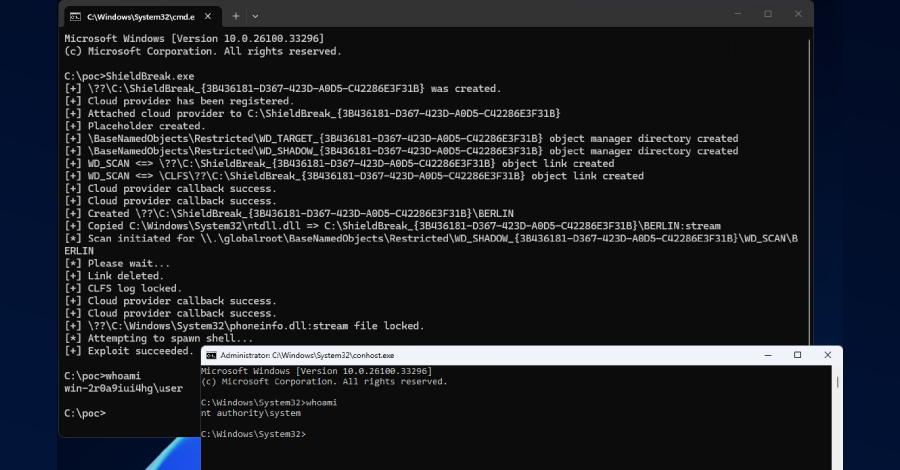 تجاوز تصحيح Microsoft DefenderCVE-2026-50656 — RoguePlanet / ShieldBreak كشف الباحث الأمني المعروف باسم Chaotic Eclipse، والذي يستخدم أيضًا الأسماء INFINITE NIGHTMARE وMSNightmare وNightmare-Eclipse، عن نموذج إثبات مفهوم (PoC) لثغرة يوم صفر جديدة في Microsoft أطلق عليها اسم ShieldBreak. وتكمن خطورة الثغرة في كونها مرتبطة ببرنامج Microsoft Defender 15 أغسطس 20265 دقائق قراءة
 ثغرة في مشاركة الشاشة على Zoomيقول باحثون إن أداة ذكاء اصطناعي متاحة للعامة احتاجت إلى أقل من 20 توجيهًا فقط لاكتشاف ثغرة في Zoom. الثغرة التي تم إصلاحها الآن كانت تسمح لأي شخص داخل المكالمة بالسيطرة على جهاز مشارك آخر. الصورة التوضيحية: Jobanny Cabrera، Getty Images --- الذكاء الاصطناعي يغيّر لعبة اكتشاف الثغرات مع تطور قدرات نماذج الذكاء الاصطناع14 أغسطس 20264 دقائق قراءة
 لازاروس يصطاد شركات الدفاع بعروض توظيف مزيفة وثغرة يوم صفر في ويندوز ترفعه إلى SYSTEMفي بعض الهجمات، لا يبدأ الاختراق بملف خبيث واضح. ولا برسالة تطلب منك تحديث كلمة المرور. أحيانًا يبدأ كل شيء بعرض وظيفي يبدو أفضل من أن يُرفض. وهذا بالضبط ما عادت إليه مجموعة Lazarus الكورية الشمالية ضمن حملة Operation Dream Job. لكن هذه المرة، دخل سلاح أخطر إلى السلسلة. ثغرة يوم صفر في ويندوز تحمل المعرّف CVE-2026-688214 أغسطس 20266 دقائق قراءة
 ثغرة حرجة في VMware vCenterثغرة حرجة في VMware vCenter تتحول إلى باب خلفي للوصول عبر Reverse SSH في عالم البنية التحتية الافتراضية، لا تحتاج الثغرة الخطيرة دائمًا إلى أسابيع حتى تتحول إلى حملة اختراق حقيقية. أحيانًا يكفي أن يُنشر التصحيح الأمني… ثم يبدأ السباق. وهذا تقريبًا ما حدث مع ثغرة CVE-2026-59310 في VMware vCenter Syslog Server. فبعد أيام14 أغسطس 20265 دقائق قراءة